Sicherheit
Edalitics ermöglicht verschiedene Sicherheitsstufen. Die Sicherheit kann sowohl auf Ebene des Datenmodells als auch auf Tabellen- und Datensatzebene definiert werden.
Sicherheit auf Modellebene
Abschnitt betitelt „Sicherheit auf Modellebene“Auf Modellebene kann Folgendes definiert werden:
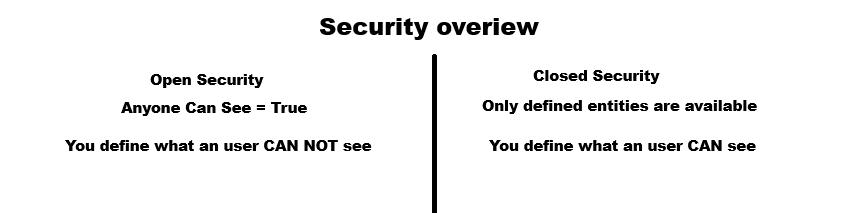
- Das Modell ist öffentlich und jeder Benutzer kann das Modell einsehen. Sicherheitsfilter werden auf Tabellen- und Spaltenebene definiert.
- Das Modell ist privat und nur die in der Sicherheit definierten Benutzer und/oder Rollen können das Modell sehen.
Sicherheit auf Tabellenebene
Abschnitt betitelt „Sicherheit auf Tabellenebene“Auf Tabellenebene kann definiert werden, ob ein Benutzer oder eine Gruppe eine Tabelle sehen darf oder nicht.
Video-Tutorial
Abschnitt betitelt „Video-Tutorial“Sicherheit auf Spaltenebene
Abschnitt betitelt „Sicherheit auf Spaltenebene“Auf Spaltenebene können Sie definieren, ob ein Benutzer oder eine Gruppe eine Spalte sehen darf oder nicht.
Video-Tutorial
Abschnitt betitelt „Video-Tutorial“Sicherheit auf Datenebene
Abschnitt betitelt „Sicherheit auf Datenebene“Auf Datenebene kann die Sicherheit wie folgt definiert werden:
- Statisch: Es wird festgelegt, welche Werte jeder Benutzer oder jede Gruppe sehen kann.
- Dynamisch: Es wird festgelegt, welche Abfrage für diese Spalte ausgeführt wird, um die möglichen Werte zu ermitteln.
- Gruppen: Die Abfrage ist diejenige, die die möglichen Werte für diese Gruppe zurückgibt _ where column in ( select values from table where group = ‘EDA_ROLES’ )_
- Benutzer: Die Abfrage ist diejenige, die die möglichen Werte für diesen Benutzer zurückgibt. Dabei wird das Schlüsselwort EDA_USER durch den Login-Namen des Benutzers ersetzt, der die Abfrage ausführt. _ where column in ( select values from table where user = ‘EDA_USER’ )_