Sécurité
Edalitics permet différents niveaux de sécurité. La sécurité peut être définie aussi bien au niveau du modèle de données qu’au niveau des tables et des enregistrements.
Sécurité au niveau du modèle
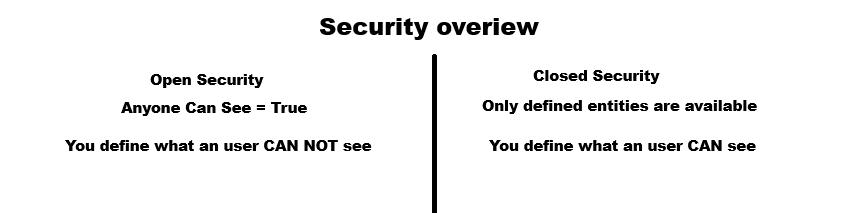
Section intitulée « Sécurité au niveau du modèle »Au niveau du modèle, il est possible de définir que :
- Le modèle est public et n’importe quel utilisateur peut consulter le modèle. Les filtres de sécurité sont définis au niveau des tables et des colonnes.
- Le modèle est privé et seuls les utilisateurs et/ou rôles définis dans la sécurité peuvent voir le modèle.
Sécurité au niveau de la table
Section intitulée « Sécurité au niveau de la table »Au niveau de la table, il est possible de définir qu’un utilisateur ou un groupe peut ou non voir une table.
Tutoriel vidéo
Section intitulée « Tutoriel vidéo »Sécurité au niveau de la colonne
Section intitulée « Sécurité au niveau de la colonne »Au niveau de la colonne, vous pouvez définir qu’un utilisateur ou un groupe peut ou non voir une colonne.
Tutoriel vidéo
Section intitulée « Tutoriel vidéo »Sécurité au niveau des données
Section intitulée « Sécurité au niveau des données »Au niveau des données, la sécurité peut être définie :
- Statique : en définissant quelles valeurs chaque utilisateur ou groupe peut voir.
- Dynamique : en définissant quelle requête sera résolue sur cette colonne pour obtenir les valeurs possibles.
- Groupes : la requête sera celle qui retournera les valeurs possibles pour ce groupe _ where column in ( select values from table where group = ‘EDA_ROLES’ )_
- Utilisateurs : la requête sera celle qui retournera les valeurs possibles pour cet utilisateur. Avec le mot-clé EDA_USER, qui sera remplacé par le login de l’utilisateur qui exécute la requête. _ where column in ( select values from table where user = ‘EDA_USER’ )_